

Começou ontem uma nova temporada de ataques DDoS oriundos de TV boxes e roteadores WiFi de baixa qualidade com vulnerabilidades. Esses equipamentos no Brasil estão sendo usados para gerar tráfego falso na Internet e congestionar alvos fora do Brasil.
Esses ataques consomem 100% da velocidade de upload do link de internet deixando a navegação degradada e até indisponível. O congestionamento gerado por esses equipamentos está provocando lentidão em provedores inteiros, ou seja, mesmo quem não tem um desses em casa está sendo prejudicado.
Note que há problema algum em assistir vídeos via Internet. Produtos homologados como Chromecast, Amazon Firestick não apresentam essas vulnerabilidades e podem ser usados tranquilamente para assistir streaming. O problema são os de má qualidade que são usados para ataques cibernéticos do tipo DDoS.
Há equipes de NOC e SOC em plantão 24h em provedores de todo país trabalhando para amenizar o problema, mas ele não será resolvido enquanto internautas insistirem em manter ligados esses equipamentos em casa.
Se sua internet estiver atipicamente instável esse final de semana, é aquele seu vizinho que se acha esperto congestionando a internet do bairro inteiro.
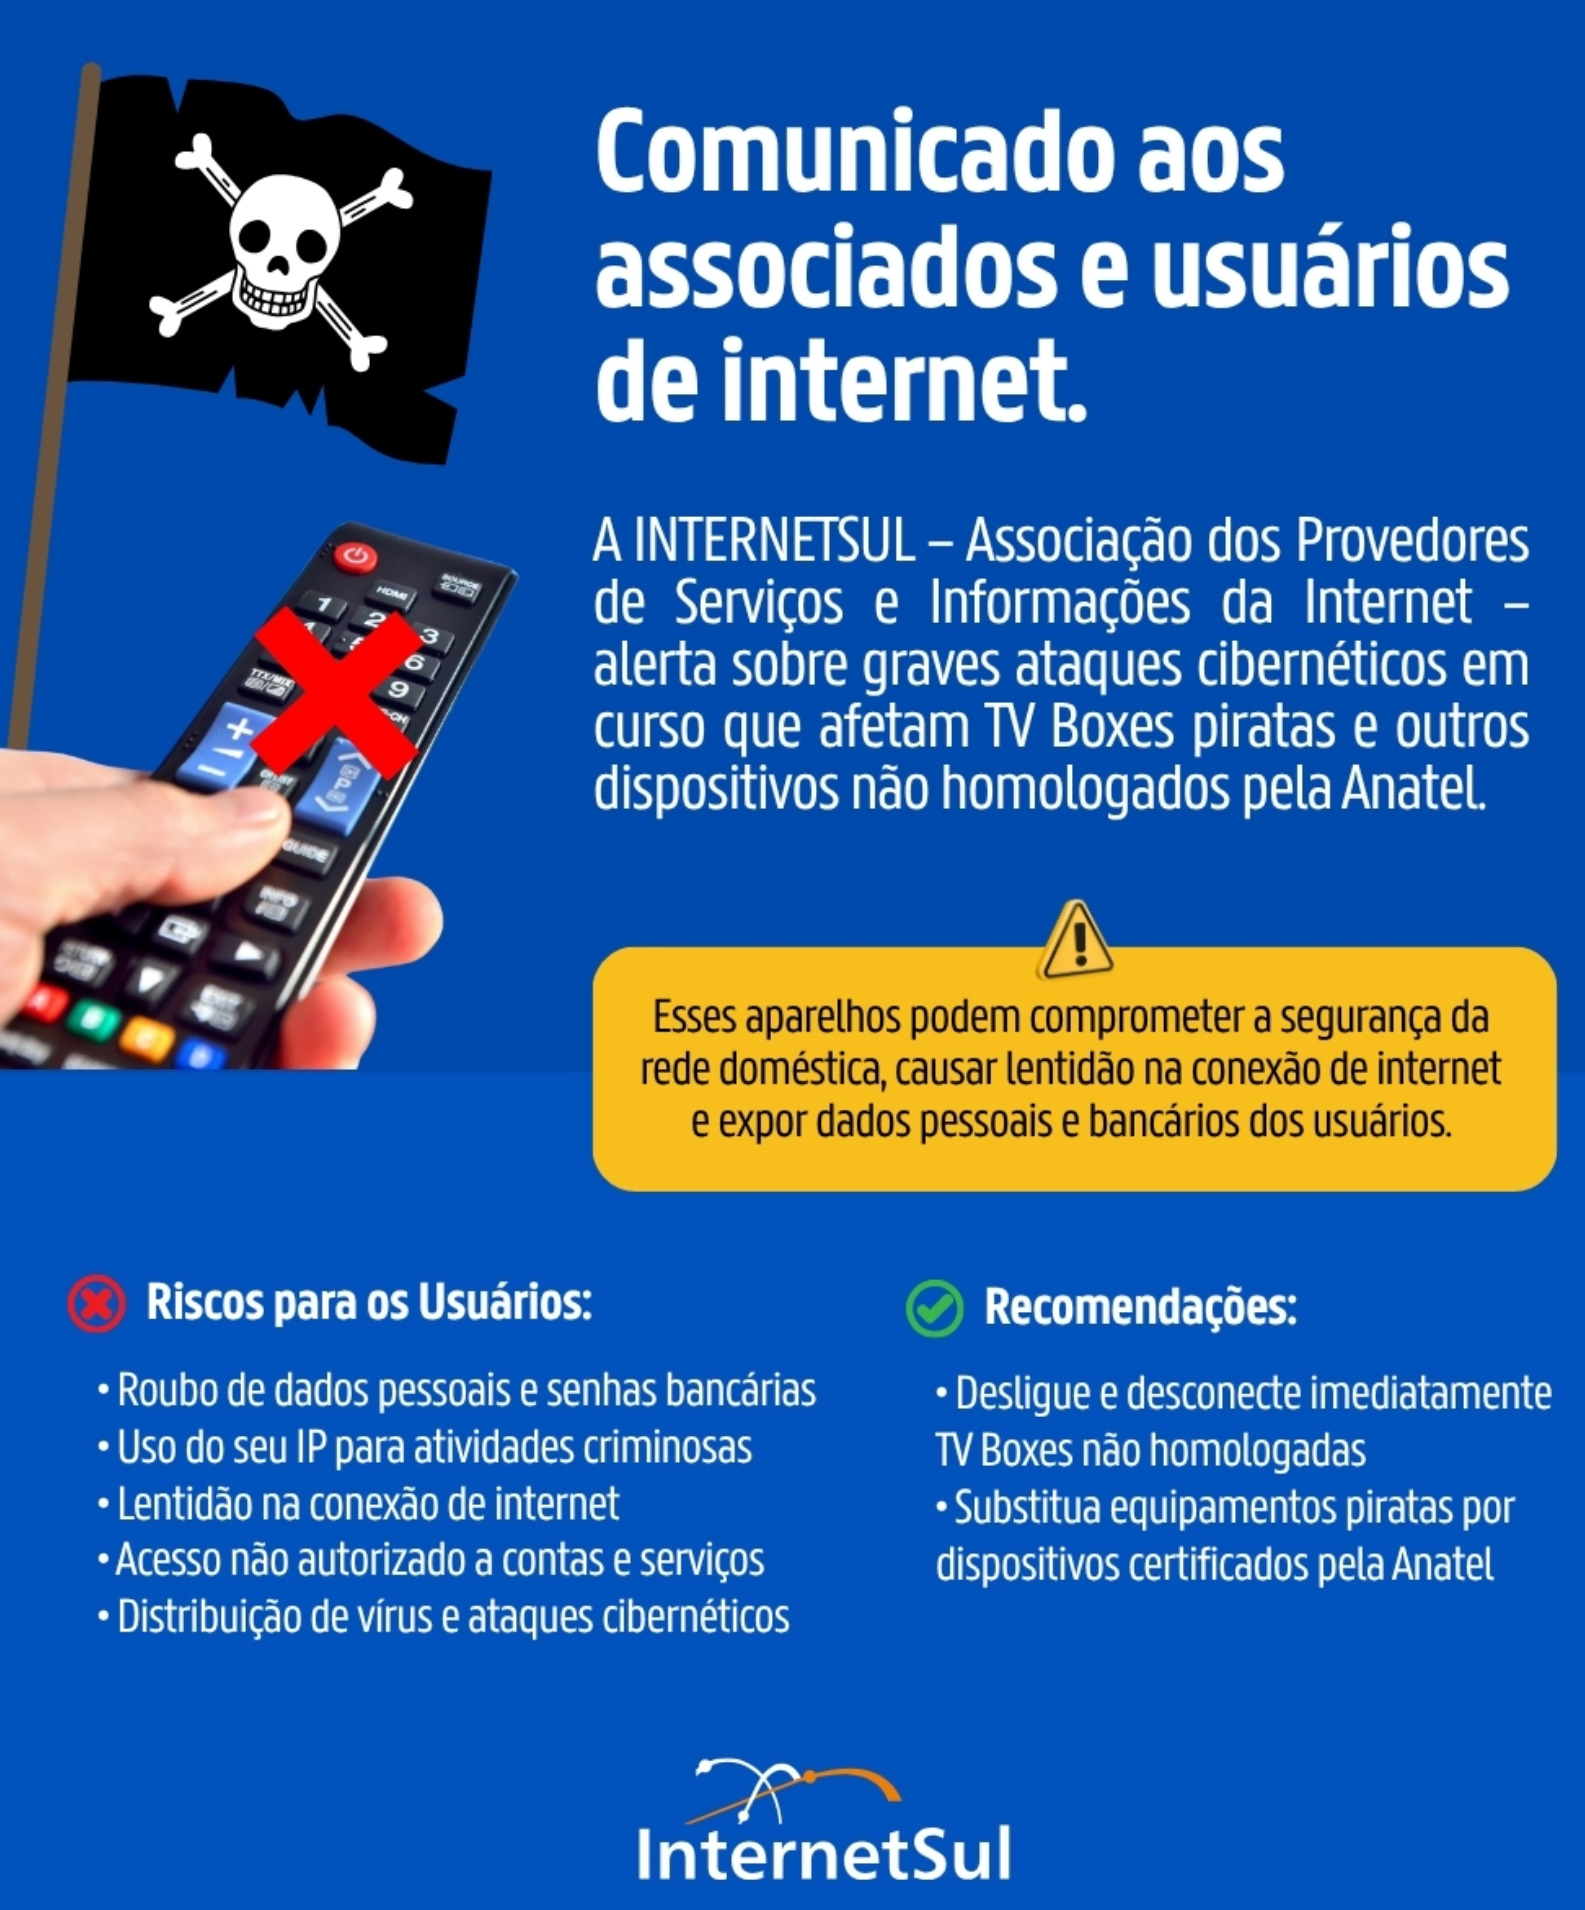
A InternetSul, associação de provedores de Internet (ISP) da região sul do país emitiu comunicado ontem alertando usuários sobre o problema:
- “Ain, mas produtos legalizados também podem ter vulnerabilidade e gerarem DDoS.”
Podem sim. Mas isso raramente acontece e quando acontece é corrigido pois empresas de produtos piratas possuem diferenças notáveis se comparadas a empresas legalizadas. Uma indústria legalizada de eletrônicos possui:
Fabricante de marca reconhecida e reputação.
Escritório físico conhecido.
Site oficial.
CNPJ ou equivalente.
Quadro societário identificável.
Página no LinkedIn e funcionários que puseram a cara lá mostrando que trabalham na empresa. Fazem parte do currículo dos profissionais.
Um portfólio completo de produtos e o desejo que o cliente compre novos produtos deles.
E o que o TV box pirata tem? Nenhum desses itens. Pegue o nome do fabricante da sua caixinha aí e tente achar no LinkedIn quem diga trabalhar nessa empresa. Ache no Google Maps o escritório dela. Até para você comprar no atacado é difícil de achar um contato porque a empresa se esconde de todos.
Qual consequência negativa para o fabricante desses produtos ilegais de utilizar softwares antigos, sem patches e cheios de vulnerabilidades? Nenhuma.
Bens duráveis que possuem software embutido sofrem uma dificuldade de financiamento. Quando você compra um eletrônico, você deixa de ser cliente da empresa assim que desembala o produto porque você não gera mais receita para ela, só se comprar um novo produto.
Então como essas empresas de TV box pirata manterão programadores e especialistas de segurança com salário para ficar encontrando e corrigindo vulnerabilidades do produto que você comprou 1 mês atrás, 1 ano atrás, 10 anos atrás? Nenhuma. Simplesmente não há custeio dessa operação. Sem jardinagem, a grama do terreno baldio vira um matagal, o problema das vulnerabilidades só cresce.
Uma empresa legalizada pode enfrentar todas as punições pela falha do produto, desde jurídicas até de reputação da marca. Quem trabalha nessas empresas pode ter o currículo manchado por falhas graves no produto.
Esses riscos a fazem manter os profissionais necessários para evitar falhas antes do lançamento do produto e patrocina o lançamento de atualizações de firmware para produtos já lançados e vendidos.
É por esse motivo que seu smartphone, tablet, Smart TV, computador, placa de vídeo recebem atualizações todo ano e às vezes múltiplas vezes por ano.
A própria Google está processando fabricantes de TV boxes com Android que possuem vulnerabilidade que permite DDoS. Empresas sérias sofrem consequências das vulnerabilidades. As piratas, não.
Faça sua parte como internauta e defenda seus próprios interesses: substitua o seu TV box pirata por um de marca reconhecida e destrua o dispositivo pirata para que ele não volte mais a ser ligado à Internet.