

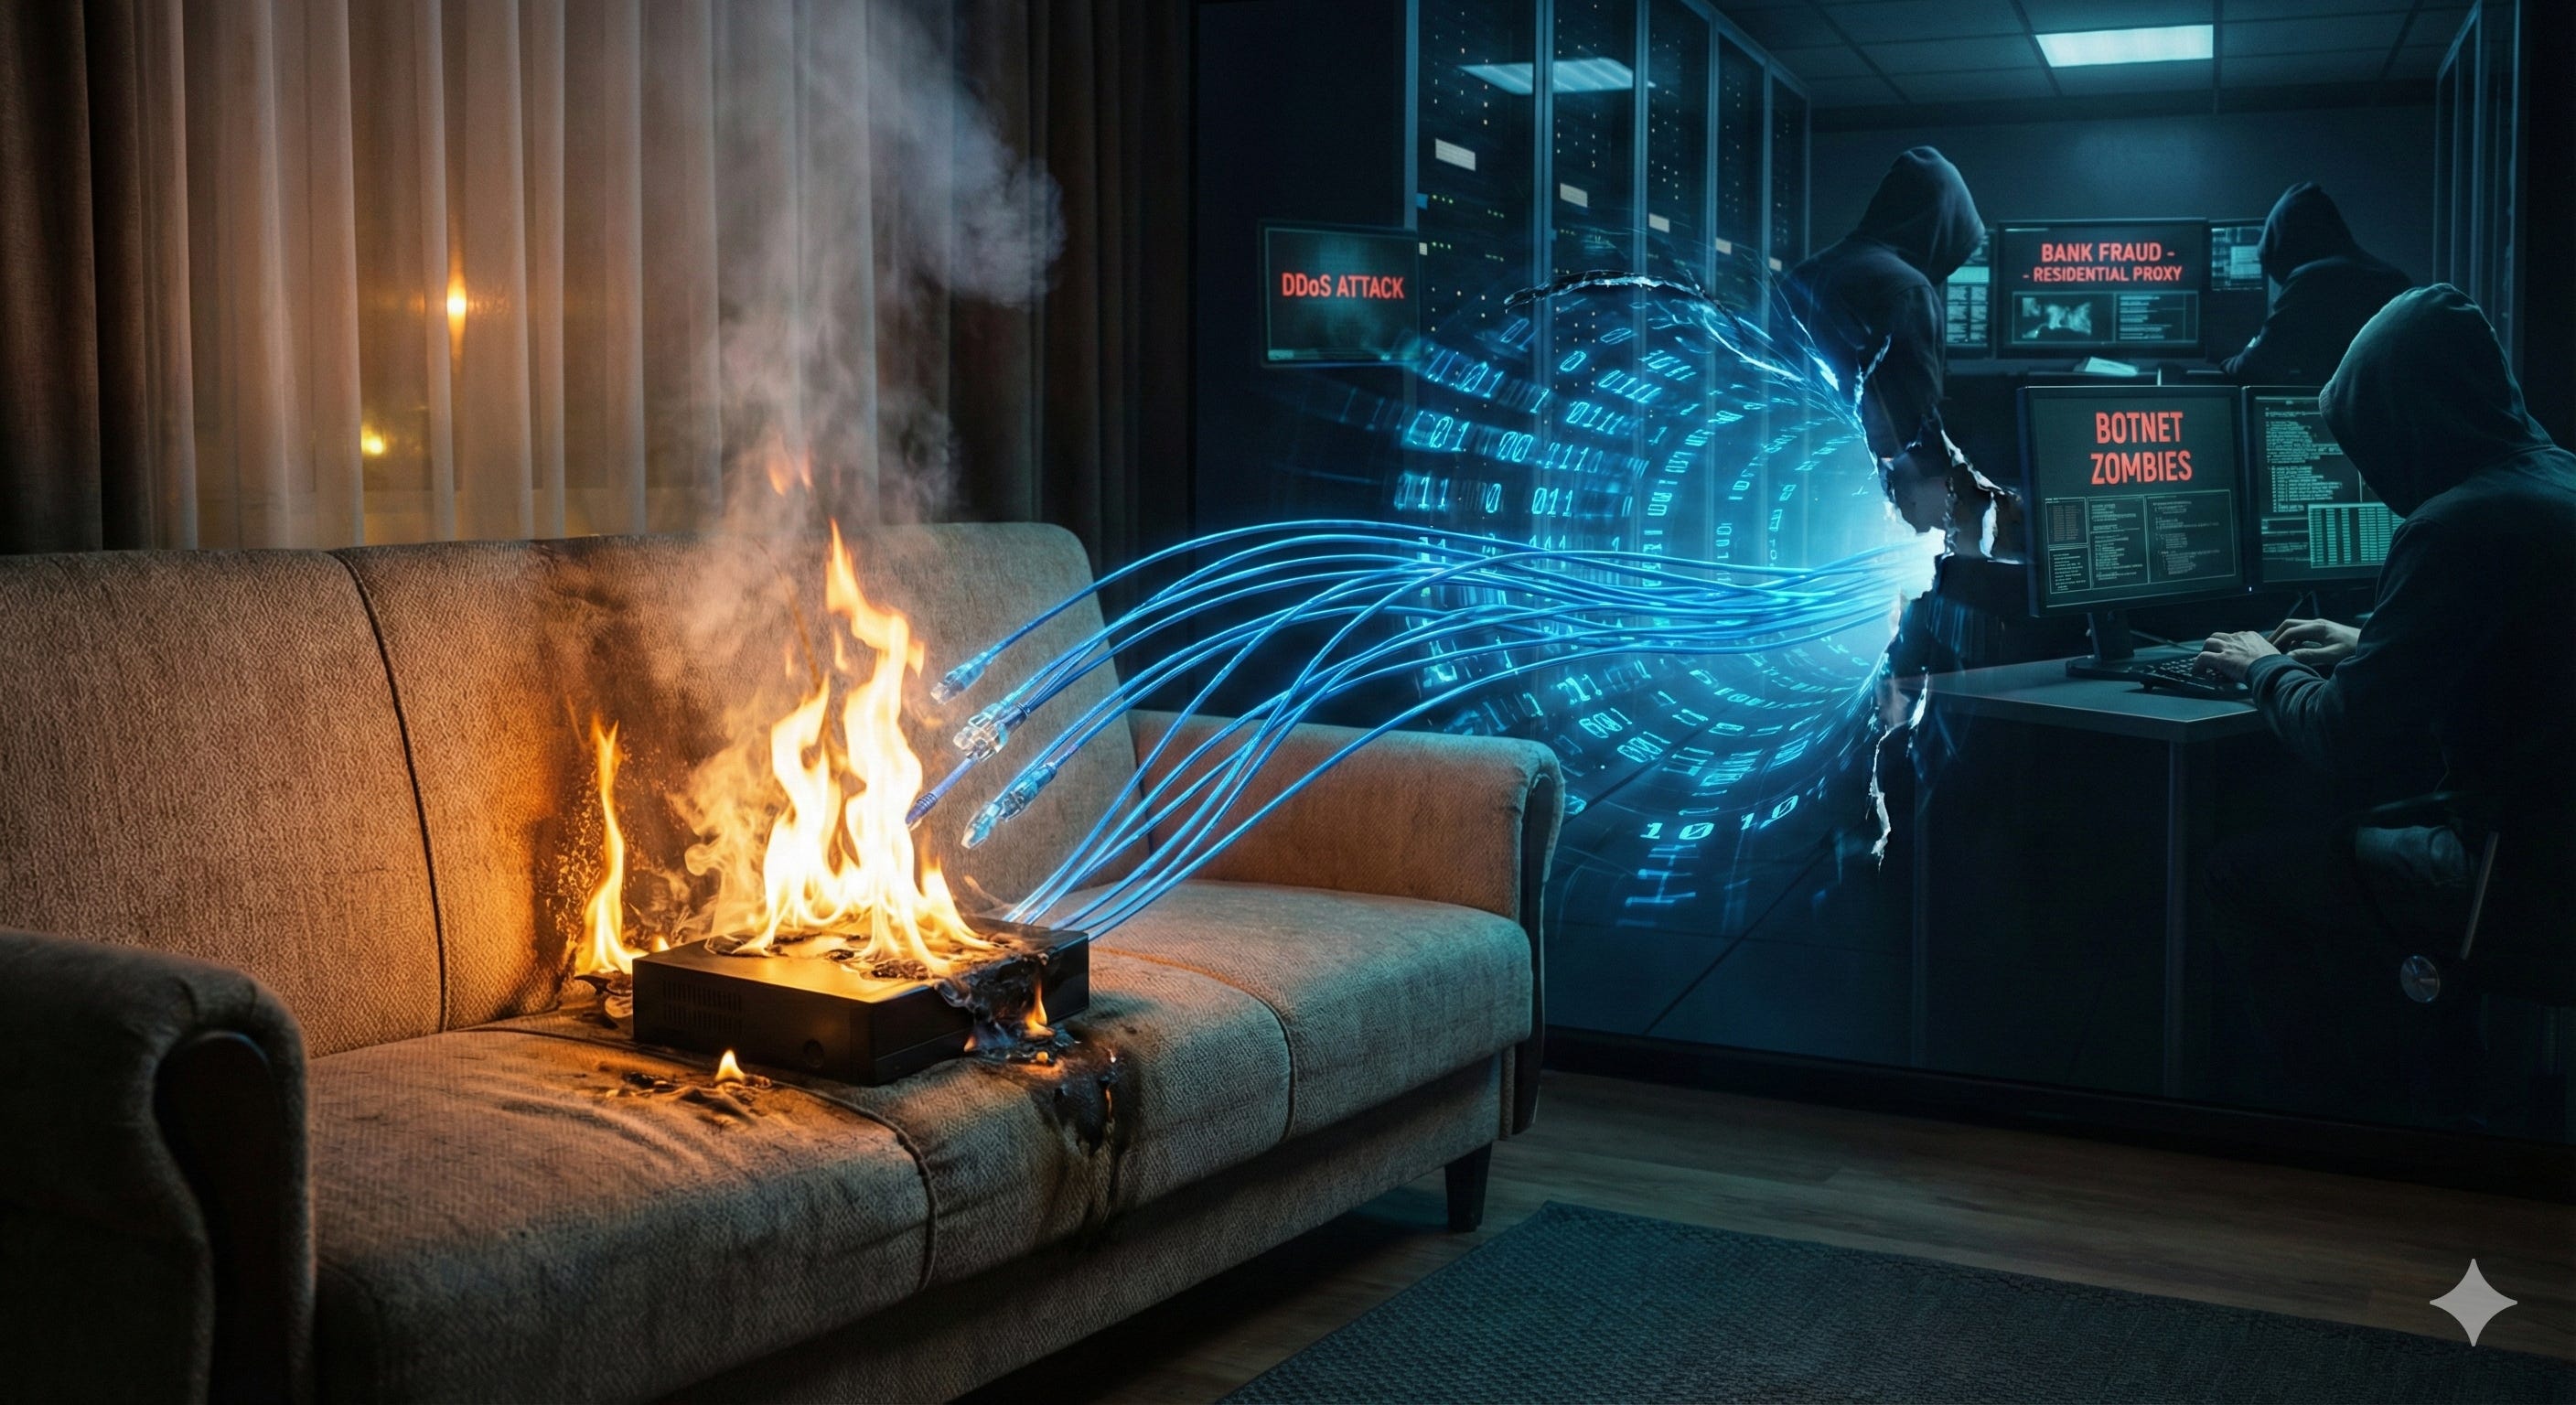
Milhões de brasileiros usam TV box pirata. Supostamente ou a operadora Claro ou a Anatel ou ambas exploraram uma vulnerabilidade do aparelho para que o software dele fosse modificado para uma versão corrompida, tornando o hardware inutilizável. Nenhuma fonte oficial se manifestou sobre o assunto. A autoria desse ciberataque é apenas uma suposição.
Qual é a reação do brasileiro médio? Ficar irado com a Claro e com a Anatel. E quanto ao fabricante do TV box? Ainda tratam como querido. Estão inundando fóruns com pedidos de ajuda para recuperar o aparelho.
Apesar de especialistas brasileiros e estrangeiros falarem em uníssono que esses dispositivos são maliciosos e prejudicam a privacidade, performance da navegação e cibersegurança de seus usuários, muitos desdenham desses alertas apontando como falsa ameaças. Que seria uma conspiração dos canais de TV por assinatura, Anatel e operadoras para enganar o consumidor falando de riscos que não existem.
O novo lixo eletrônico na casa das pessoas que esses TV boxes se tornaram, são uma prova de que essas alegações sempre foram verdadeiras.
Seja a Claro, seja Anatel, seja qualquer agente desconhecido, alguém foi capaz de modificar em massa o software desses aparelhos por uma vulnerabilidade. Outras pessoas já o fizeram e certamente o farão novamente para as atividades cibercriminosas que lesam diretamente o usuário dessas caixinhas.
Esses aparelhos são utilizados para gerar ataques DDoS. Os cibercriminosos alugam a terceiros a frota dessas caixinhas e elas geram tráfego falso para congestionar sites e derrubar conexões. Qual a consequência disso para o usuário?
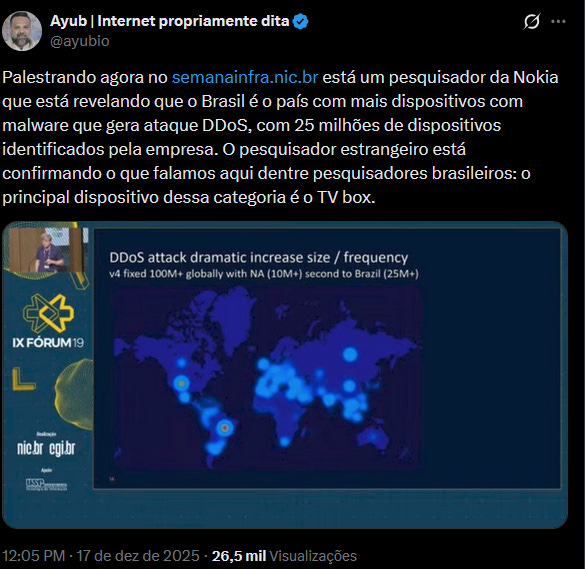
A conexão dele fica 100% em uso pois ela não atende mais apenas seus aparelhos e sim cibercriminosos. Tudo fica lento e até fora do ar. Um pesquisador estrangeiro da Nokia encontrou 25 milhões de dispositivos com essa infecção no Brasil. Falei disso na rede social X durante a palestra dele:
E o que são ataques DDoS? Te explico em termos simples e com exemplos reais nesse corte no YouTube.
O outro uso criminoso dessas caixinhas chama-se residential proxy. Na prática, é uma VPN no sentido contrário. Terceiros pagam aos cibercriminosos que controlam as TV boxes para navegar na Internet usando o endereço IP da sua casa. Por que alguém quereria fazer isso? Quais as finalidades?
A primeira é evadir bloqueio de VPNs. Vários serviços (ex.: streaming) detectam e bloqueiam acessos vindos de VPN.
O segundo é facilitar a raspagem de dados (web scrapping), em que robôs - alguns das IAs populares - acessam N sites para formular suas pesquisas e para evitar serem bloqueados, se disfarçam como se fossem usuários residenciais, navegando na Internet através da sua TV box.
O terceiro relevante e mais perverso é cometer crimes, sobretudo financeiros. Plataformas governamentais e plataformas bancárias com frequência bloqueiam acesso de VPN ou de outro país.
Para o criminoso, é conveniente navegar com um endereço IP da sua cidade para que a operação pareça menos suspeita pelo sistema antifraude do seu banco. Esses TV boxes fazem uma farta oferta de endereços IP de todos os municípios do Brasil.
Além de facilitar a fraude, os vestígios forenses deixados pelo crime serão da residência onde fica o TV box. As autoridades naturalmente suspeitarão que os residentes da casa com o TV box são os suspeitos do crime e terão que se defender no processo.
Se a Anatel ou a Claro são merecedoras de reprovação e desconfiança diante desse episódio, os fabricantes do TV box são mais ainda.